Op 12 november was er een storing bij Microsoft 365 (Exchange Online, incident EX1550543). Criminelen maken daar nu misbruik van. Microsoft Threat Intelligence ziet op dit moment mails die lijken op een servicemelding van Microsoft, en meldde op 14 november dat de campagne actief is.
In die mails staat dat er tijdens de storing berichten voor jou zijn vastgehouden. Die worden ‘binnen 24 uur verwijderd’, tenzij je ze via een knop terugzet. Dat klopt niet. De knop leidt naar een nepsite, waarschijnlijk om inloggegevens te stelen.
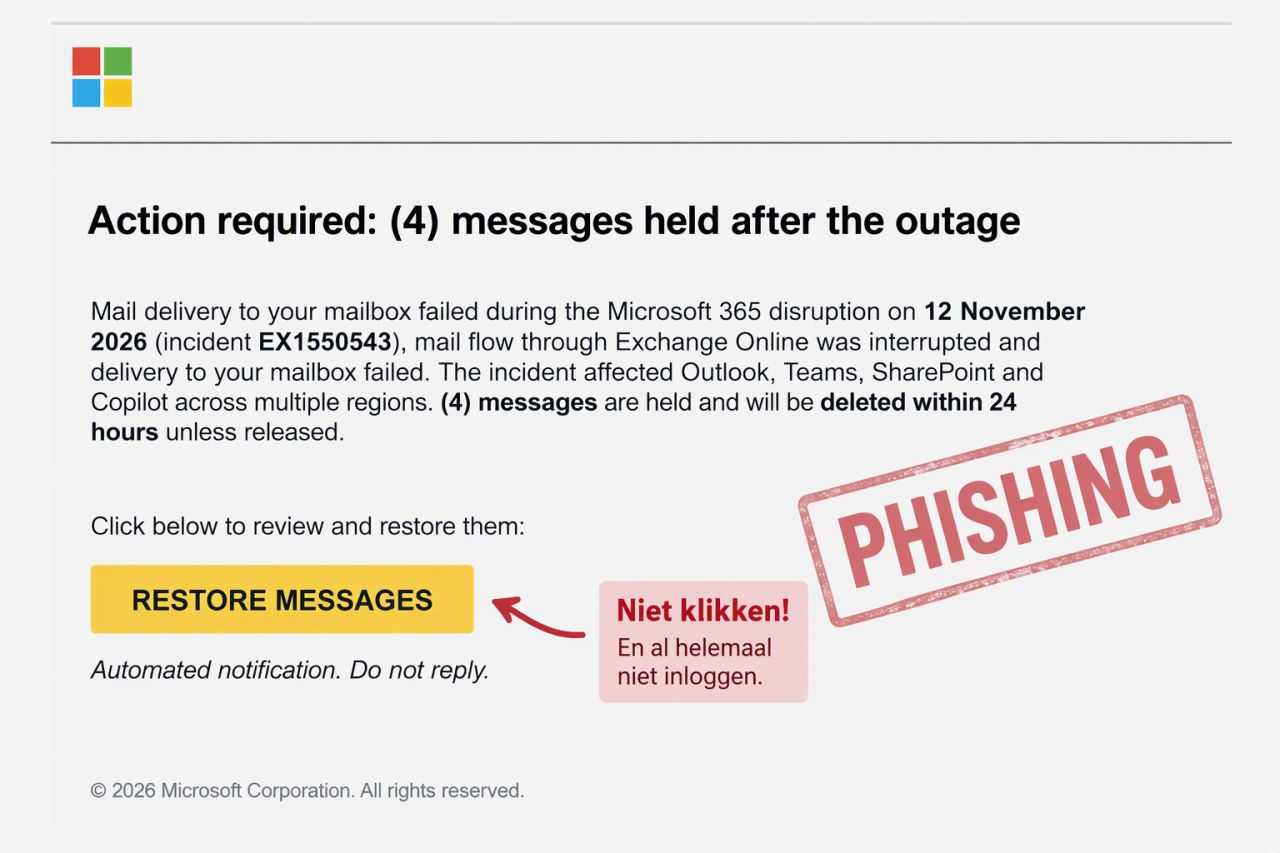
Zo’n mail ziet er ongeveer zo uit. De tekst kan per ontvanger verschillen.
Zo herken je deze mail
Dit moet je doen
1. Niet klikken, niet inloggen. Ook niet ‘even kijken’. Beantwoord de mail niet en verwijder hem.
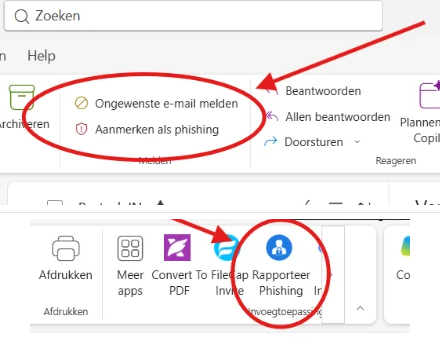
2. Meld de mail via Outlook. Gebruik Ongewenste e-mail melden of Aanmerken als phishing, of de knop Rapporteer Phishing in je lint. Zo wordt de mail meteen uit je inbox gehaald en kunnen wij en Microsoft de afzender blokkeren. Zie je deze knoppen niet? Neem dan contact met ons op.
3. Controleer storingen op de officiële plek. Of er echt iets mis is met Microsoft 365, zie je in het Microsoft 365-beheercentrum. Niet via een knop in een mail.
4. Toch geklikt of gegevens ingevuld? Schrik niet, maar wacht niet af. Neem direct contact met ons op via support@rijs.nl of 085 210 12 02. Wijzig ook meteen je Microsoft 365-wachtwoord. Hoe sneller we kijken, hoe kleiner de kans op schade.
Wat is er nog niet bekend?
Microsoft ziet de campagne tot nu toe vooral bij organisaties in de Verenigde Staten en meldt dat nog niet is bevestigd of er inloggegevens zijn buitgemaakt. Het patroon past bij phishing op inloggegevens. Dat dit nu nog niet in Nederland speelt, is geen garantie voor morgen: zulke mails verspreiden zich snel. Bron: Microsoft Threat Intelligence, 14 november 2026.
Heb je zo’n mail ontvangen, of weet je niet zeker of een bericht echt is? Bel ons op 085 210 12 02 of mail naar support@rijs.nl. We kijken met je mee, en delen deze waarschuwing graag met je collega’s.